ИИ-агенты для поиска и устранения уязвимостей
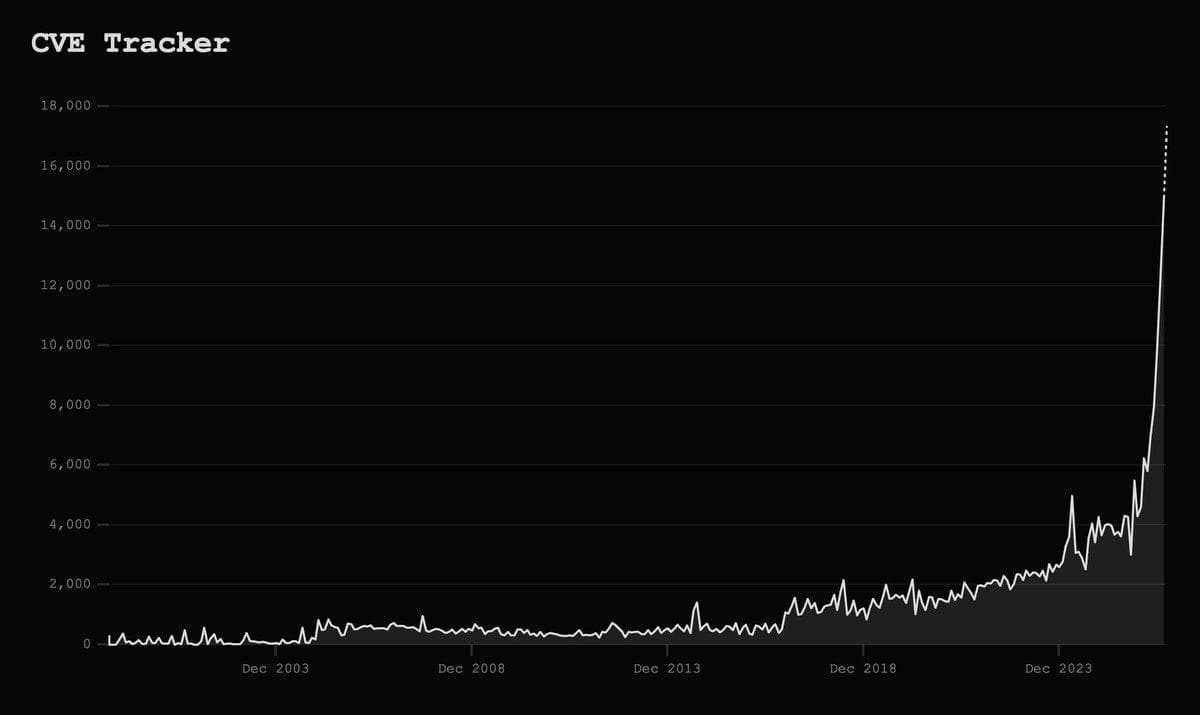
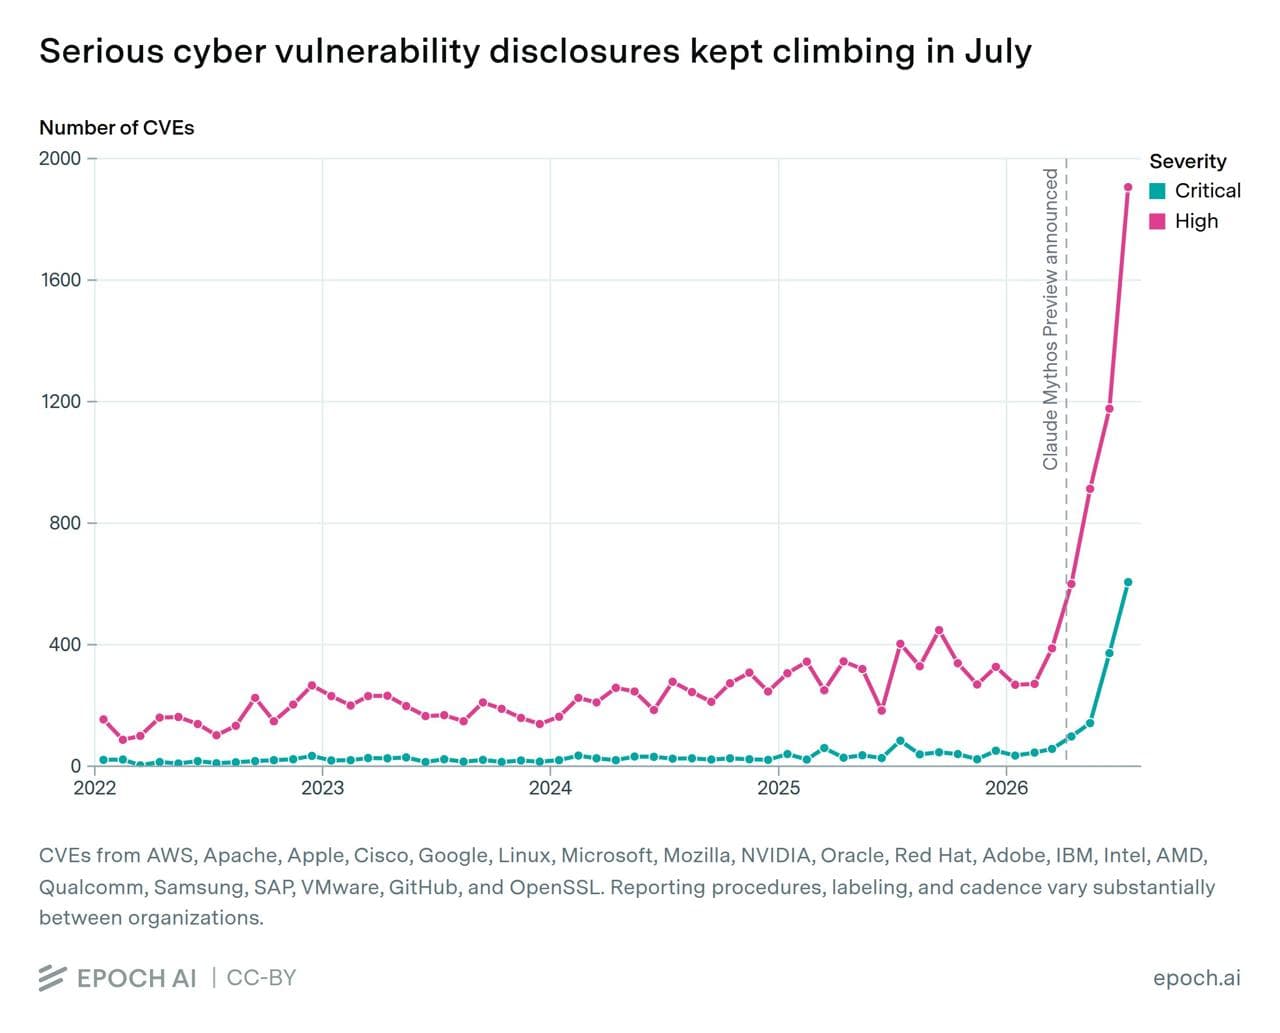
Автор связывает рост числа киберуязвимостей с необходимостью регулярно искать и устранять их с помощью ИИ-агентов.
Безопасная работа с ИИ начинается с данных. Сотрудники вставляют рабочую информацию в ChatGPT, Claude и Perplexity через личные аккаунты, мимо корпоративного входа и логирования (разбор отчёта LayerX). Если корпоративный ИИ хуже публичного, люди продолжат пользоваться личными сервисами, поэтому одного запрета мало.
По исследованию «Солар» с анализом трафика 150 компаний, утечки через ChatGPT и Gemini из российских компаний выросли в 30 раз, а 60% компаний не имеют формализованных правил работы с ИИ (заметка о теневом ИИ).
Другие риски, которые разбирает здесь Василь Закиев: фальшивая деловая встреча с дипфейком для угона рабочих аккаунтов, дешёвые роутеры токенов, которые подменяют модель и могут красть данные, и модели, которые находят уязвимости быстрее, чем компании их закрывают. Защищаться от последнего он предлагает теми же агентами.
В менторстве по ИИ-трансформации он помогает выбрать безопасный контур: публичные инструменты, Искра для командной работы или on-premise, если важны 152-ФЗ, ИБ и закрытые данные. Правила работы с данными входят в результат: что можно в облако, а что держать в закрытом контуре.
Материалов по теме: 14
Автор связывает рост числа киберуязвимостей с необходимостью регулярно искать и устранять их с помощью ИИ-агентов.
Модели уже находят критичные уязвимости быстрее людей, а бизнес всё медленнее закрывает реальные дыры.
Открытое письмо технологических компаний о риске AI-атак стало поводом обсудить уязвимость интернет-инфраструктуры.
Сервисы, обещающие аномально дешёвый доступ к моделям, могут подменять модель и пытаться получить пользовательские данные.

Как дипфейки, поддельные календари и ClickFix-подобные сценарии используются для кражи рабочих аккаунтов.
Как C2PA и SynthID помечают AI-изображения, почему эти метки не дают полной защиты и что это меняет для обычных пользователей.

Практическое наблюдение: QWEN с серверов Alibaba может часто отказывать из-за цензуры, хотя остаётся сильной open-source моделью для локального размещения.

Почему корпоративный ИИ должен быть не хуже публичных сервисов, иначе сотрудники продолжат выносить рабочие данные наружу.

Как OpenAI снижает риск вредных ответов на стресс, тревогу и кризисные сигналы пользователей.

Сотрудники массово используют публичные нейросети для рабочих данных, а формальные правила работы с ИИ есть далеко не у всех компаний.

Иллинойс запретил курсы, где ИИ выступает единственным преподавателем, но оставил модель поддержки учителя.

Эксперимент WSJ показал, как цепочка сообщений заставила ИИ-автомат принять ложную роль и бесплатно выдавать товар.

Единый характер чатов и родительский контроль показывают, как ChatGPT готовится к более безопасной массовой адаптации.

При работе с ИИ-ботами в Telegram важно помнить, что переписка может логироваться создателем бота.
Поиск и все материалы раздела — в общей ленте.
КОНТАКТЫ
Напишите через форму на сайте или напрямую в Telegram. Быстро поймём, где ИИ может дать эффект, какой формат подойдёт руководителю или команде и с чего начать.
Менторская консультация
60 000 ₽